


Wie stopt spionagechips in Ledger-wallets? Dit weten onderzoekers nu
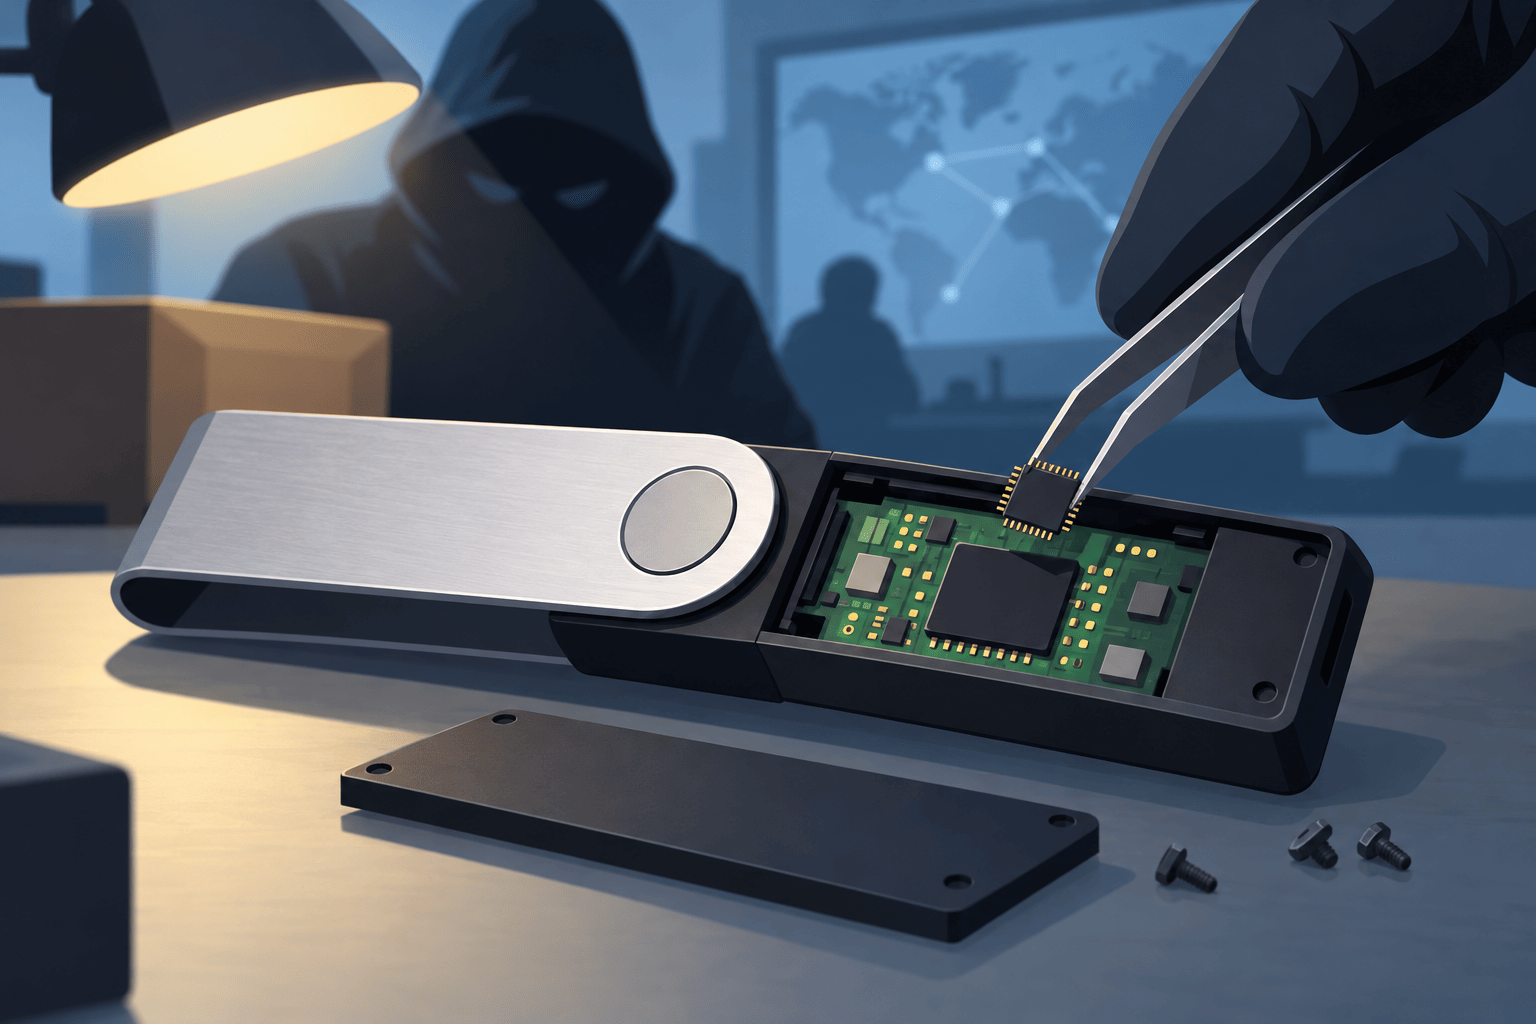
Ledger zegt dat zijn eigen systemen en zijn eigen webshop niet geraakt zijn. Het Franse bedrijf onderzoekt wel meldingen over andere modellen en andere winkels. Onderzoeksjournalist Kim Zetter van het Amerikaanse Zero Day zette op 13 oktober op een rij wat hardwareonderzoekers sinds vorig jaar vonden. Uit haar overzicht blijkt dat de chips steeds beter verstopt worden en in serie lijken te worden gemaakt.
Hoe de chip je herstelzin steelt
Een hardware wallet zoals de Ledger Nano X is een klein apparaatje dat de sleutels van je crypto los van internet bewaart. Bij het instellen toont het schermpje de herstelzin: 24 woorden die samen de hoofdsleutel van je wallet zijn. Wie die woorden kent, kan de wallet op elk ander apparaat terugzetten en leeghalen.
De spionagechip is op die 24 woorden uit. Het beveiligingsteam Donjon van Ledger beschreef op 13 oktober hoe een extra onderdeel in de behuizing het scherm meeleest. Herkent het de 24 woorden, dan stuurt het ze via het mobiele netwerk door met een eSIM, een simkaart die in de elektronica is ingebouwd.
Volgens Donjon blijft de chip van de Secure Element af, het afgeschermde onderdeel waarin de sleutels zitten. Daardoor werkt een aangetast apparaat gewoon. De echtheidscontrole van Ledger merkt de chip daarom niet op, schrijft Zetter.
Van losse draadjes naar een productierun
De eerste vondst is ruim een jaar oud. In augustus 2025 kreeg de Amerikaanse hardwarehacker Joe Grand een Nano X opgestuurd van iemand die het apparaat via een webwinkel in Thailand had gekocht. Bij het openmaken zag de eigenaar elektronica die er niet hoorde. Grand vond een extra printplaatje, een antenne, een modem voor het mobiele netwerk en een eSIM.
Grand kocht daarna zelf acht Nano X'en bij verschillende verkopers op Lazada, een webwinkelplatform in Zuidoost-Azië dat bij het Chinese Alibaba hoort. In vier ervan zat een vergelijkbare chip. Op 4 maart meldde hij dat aan Ledger. Volgens Grand hoorde hij maandenlang niets, tot iemand bij Ledger op zijn vraag antwoordde dat het bedrijf geen bewijs van diefstal had gevonden. Ledger reageerde niet op vragen van Zero Day.
De versie van Grand was nog grof. Een bundel met de hand gesoldeerde draadjes verbond de chip met het scherm, en wie het apparaat openmaakte, zag die meteen.
In september kocht Mark Karpelès, oud-topman van de in 2014 omgevallen bitcoinbeurs Mt. Gox, twee Nano X'en om zelf te kijken. Eén kwam voor de halve prijs van een Chinese verkoper op Amazon, in een volgens hem "vlekkeloos" geseald doosje uit Maleisië. In beide zat een chip, en beide waren verder ontwikkeld dan wat Grand had gevonden.
In het eerste apparaat lag een dun, oranje en doorzichtig printfolie over de echte printplaat, plat vastgeplakt en op een paar punten gesoldeerd. Om ruimte te maken hadden de makers de batterij vervangen door een kleinere. Aan de opdruk te zien is de chip in december 2025 of later gemaakt.
Het tweede apparaat was van binnen nauwelijks van een echte Nano X te onderscheiden. Het folie was zwart gekleurd, net als de printplaat eronder, de onderdeelnummers waren eraf gekrast en de originele batterij zat er nog. Alleen een dunne zwarte antenne langs de bovenrand verraadde de chip. Op die antenne stond een eigen typenummer gedrukt: AC-A2016-NANO-V1.1.
"NANO" noemt het doelwit en "V1.1" zegt dat het al minstens één revisie achter de rug heeft. Iemand heeft voor dit ene apparaat radio-onderdelen ontworpen en besteld. Dat is een productierun, geen eenmalig exemplaar. — Mark Karpelès, oprichter van Tibane Labs
De roof van 9 oktober
Karpelès zette zijn bevindingen in september online bij zijn onderzoeksbedrijf Tibane Labs. Op 8 oktober begon hij er op X over te posten, en het nieuws ging snel rond. Hij grapte dat wie gratis mobiele data wil, een goedkope Ledger kan kopen en de simkaart uit het implantaat kan halen.
Een dag later waren honderden wallets leeg. Analysebedrijf Bitquery volgde het geld op de blockchain en telt 102 miljoen dollar uit 324 wallets, verspreid over zes netwerken. Het grootste deel was USDT, de digitale dollar van Tether, op het Tron-netwerk. Daarnaast verdween ruim 200 bitcoin.
Volgens Bitquery had één dief de sleutels van alle wallets. Tientallen wallets gaven binnen enkele seconden dezelfde opdracht, iets wat alleen software doet die alle sleutels al heeft. De dief had vanaf 25 september twee weken geoefend met kleine proefbetalingen. Tether blokkeerde op de dag zelf ongeveer 10 miljoen dollar aan USDT. Ledger zegt dat het de bedragen die online rondgaan niet zelf heeft gecontroleerd.
Zetter houdt het voor mogelijk dat de ophef rond Karpelès de dieven tot haast dreef. Wie een stapel herstelzinnen heeft, wacht liever tot er veel geld op de wallets staat, maar moet toeslaan voordat de eigenaren hun crypto in veiligheid brengen.
Ledger richt zijn advies op mensen die in de afgelopen 90 dagen bij CryptoBilis kochten. Van de leeggehaalde wallets kreeg volgens Bitquery zes op de tien voor het eerst geld binnen die periode, maar ruim acht op de tien al vanaf juni. Bitquery vindt daarom dat ook eerdere kopers het advies van Ledger moeten opvolgen.
Sporen naar Hongkong
Een onderzoeker in Japan, die anoniem wil blijven, praat sinds het voorjaar mee met Grand en met Ledger. Hij kocht tien Nano X'en bij niet-officiële verkopers, vooral via Amazon in Japan. Ze kwamen uit Maleisië, Thailand en Osaka. In alle tien zat een chip, en hij telde vijf verschillende versies.
Uit de software van de chips haalde hij waar de gestolen woorden naartoe gingen: servers in een datacenter in Hongkong dat Alibaba beheert. In juni stuurden minstens 90 chips daar herstelzinnen heen, zegt hij tegen Zero Day. Het echte aantal schat hij hoger.
De eSIM onthoudt ook bij welke zendmast hij voor het laatst verbinding maakte, zelfs als de koper het apparaat nooit instelt. Zo vond de onderzoeker volgens eigen zeggen plekken waar de chips mogelijk worden ingebouwd. Of één groep achter alle versies zit of dat anderen een ontwerp hebben nagebouwd, kan hij niet zeggen. Hij heeft de Japanse politie ingelicht.
Stille overname van CryptoBilis roept vragen op
CryptoBilis, gevestigd in Maleisië, was een officiële Ledger-verkoper voor Maleisië, Indonesië en de Filipijnen. Ledger vroeg de winkel op 9 oktober alle verkoop stop te zetten. Kort daarna wezen gebruikers op X naar de oprichters. Medeoprichter Arravind Prabu antwoordde dat zij CryptoBilis niet meer bezitten of runnen.
Volgens Prabu vertrokken hij en zijn medeoprichter in maart. Een geheimhoudingsafspraak verbood een aankondiging tot half oktober, schreef hij, en alle leveranciers waren op de hoogte. Wie de koper is, zei hij niet. Hij verwees naar Nicholas Chang, die in oudere berichten op Facebook en X als marketingdirecteur van CryptoBilis wordt genoemd. Chang reageerde niet op vragen van Zero Day.
Er is geen bewijs dat iemand bij CryptoBilis iets met de chips of de diefstal te maken heeft, schrijft Zetter. Ledger wijst zelf op de manier waarop verkopers inkopen. Op 11 oktober vroeg het bedrijf zijn officiële verkopers alleen via officiële kanalen in te kopen en teruggebrachte apparaten nooit opnieuw te verkopen.
Ook in Europa en in nieuwere modellen
Een Duitse koper die zich op X Johannes noemt, kocht in augustus een Nano X in een MediaMarkt. Na het nieuws maakte hij het apparaat open en vond een antenne en een chip. Op maandag kocht hij er nog een in een andere MediaMarkt, met hetzelfde resultaat. Er is geen geld van hem gestolen. Een medewerker vertelde hem dat het nieuwe apparaten waren en dat retouren naar Ledger teruggaan. Johannes denkt dat MediaMarkt- en Saturn-winkels in heel Europa aangetaste Ledgers kunnen hebben.
Ledger heeft die vondst nog niet bevestigd. MediaMarktSaturn haalde Ledger-apparaten op 13 oktober wel uit de winkels en webshops, ook in Nederland.
Inmiddels zijn er ook chips gevonden in andere modellen dan de Nano X. Karpelès meldde op 13 oktober een aangetaste Ledger Flex die op het vliegveld van Singapore was gekocht. De onderzoeker in Japan vond chips in twee Flex-apparaten. In juli of augustus zag hij verschillende webwinkels die eerst de Nano X verkochten, overstappen op de Flex. Een gebruiker op X deelde foto's van een mogelijk aangetaste Stax, een ander Ledger-model; die vondst is nog niet onafhankelijk bevestigd.
Wil je je eigen Ledger openmaken om te kijken? Ledger heeft daar een handleiding voor op zijn supportsite, maar waarschuwt dat openmaken het apparaat kan beschadigen. Zorg dus eerst dat je herstelzin veilig op papier staat.
Trezor schrapt een deel van zijn verkopers
Concurrent Trezor, van het Tsjechische SatoshiLabs, kondigde op 13 oktober aan het aantal officiële verkopers flink te verkleinen. Commercieel directeur Danny Sanders noemt het een voorzorgsmaatregel. Er is volgens hem "geen enkel bewijs" dat Trezor-apparaten zijn aangetast.
Verkopers die afvallen, krijgen geen nieuwe voorraad meer en mogen hun huidige voorraad nog verkopen. Op 1 januari 2027 verdwijnen ze van de lijst.
Grand vond wel aangetaste Trezors, schrijft Zetter in een tweede stuk. Het ging om een Trezor One van een TikTok-winkel en een Model T via Facebook Marketplace in Canada, dus niet via officiële verkopers. De aanvallers hadden daar de hoofdprocessor vervangen door een eigen exemplaar. Die koos de herstelzin uit een stuk of twaalf zinnen die de aanvallers al kenden, terwijl de koper dacht dat het apparaat een willekeurige zin aanmaakte. Grand meldde dat op 10 augustus aan Trezor.
Ledger zegt dat Donjon alle apparaten onderzoekt die binnenkomen en zijn bericht op X bijwerkt zodra het nieuwe informatie heeft bevestigd.